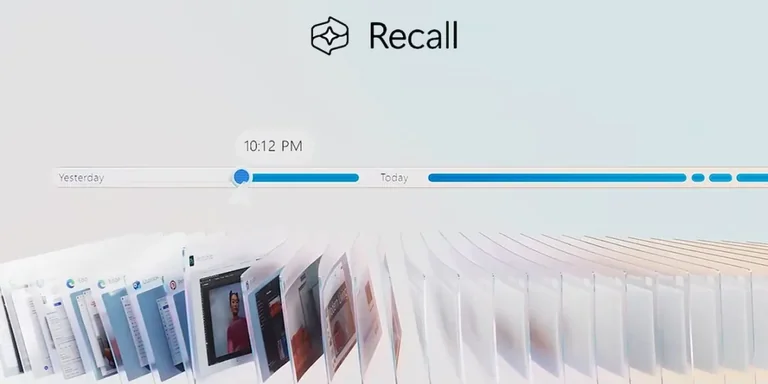
当微软试图推出 Recall 时,这项由 AI 驱动、会对你在 PC 上大多数操作进行截图的 Windows 功能,被贴上了网络安全“灾难”和“隐私噩梦”的标签。在经历外界反弹,以及为重新设计和加固 Recall 而进行的一年延期后,它如今再次面临安全与隐私方面的担忧。
网络安全专家 Alexander Hagenah 创建了 TotalRecall Reloaded,这是一款可提取并展示 Recall 数据的工具。它是在微软重新设计 Recall 之前、曾展示原始 Recall 功能所有弱点的 TotalRecall 工具基础上的更新版。
微软这次重新设计的重点,是为 Recall 数据建立一个安全金库,配合 Windows Hello 身份验证,并通过基于虚拟化的安全隔离区(Virtualization-based Security Enclave)提供安全环境。Recall 要求用户通过人脸或指纹认证,才能访问数据并启用快照记录。微软在 2024 年 9 月的一篇博客文章中表示:“这限制了潜伏恶意软件试图借助用户认证‘搭车’窃取数据的行为。”
Hagenah 表示:“我的研究显示,这个金库确实存在,但信任边界结束得太早了。TotalRecall Reloaded 让那种‘潜伏恶意软件’真正搭上了车。”TotalRecall Reloaded 可以在后台静默运行,并激活 Recall 时间线,迫使用户通过 Windows Hello 提示完成认证。一旦认证完成,TotalRecall Reloaded 随后就可以提取 Windows Recall 曾捕获的全部内容。Hagenah 说:“这恰恰就是微软架构本应限制的场景。”
Recall 保存的远不只是截图,还包括屏幕上出现过的文本记录、消息、电子邮件、文档、浏览历史等更多内容。微软对 Recall 安全所做的修改,距离 CEO Satya Nadella 对员工表示“如果你面临安全与其他优先事项之间的权衡,答案很明确:选择安全”仅过去了数月。
Hagenah 上个月已负责任地将其最新发现披露给微软,但微软关闭了这份报告,并表示这里不存在漏洞。微软安全企业副总裁 David Weston 在向 The Verge 提供的一份声明中表示:“我们感谢 Alexander Hagenah 识别并负责任地报告这一问题。经过仔细调查,我们认定所展示的访问模式与既定保护措施和现有控制机制一致,并不构成对安全边界的绕过,也不属于对数据的未授权访问。授权期设有超时和防暴力尝试保护,可限制恶意查询的影响。”
在发给 The Verge 的消息中,Hagenah 对微软的超时保护说法提出异议。他表示:“我可以重新轮询这些数据,而我在工具里做的事情就是绕过它。而且这个超时已经被补丁移除了。”他还说:“我最大的问题仍然是,他们在官方声明里说隔离区可以防止‘潜伏恶意软件搭车’,但显然并没有做到。”
TotalRecall Reloaded 还可以在无需 Windows Hello 认证的情况下提取最新缓存的 Windows Recall 截图,或者彻底清除全部捕获历史。不过,Hagenah 所描述的那类恶意软件本来也可能潜伏在 PC 后台自行截图,无论有没有 Windows Recall。
微软认为这里不存在漏洞,因为这只是 Windows 的工作方式。普通用户态进程具备向自身注入代码的能力,这在 Windows 中属于正常且常常合法的行为,但这种灵活性也会带来被滥用的机会。
如果没有被 Windows 的其他安全工具和内存保护机制发现,类似的信息窃取型恶意软件也可能潜伏下来,提取 1Password 数据或你的浏览历史。更大的担忧在于,Recall 存储的敏感数据远不止密码或浏览历史,而且微软最初曾承诺 Recall 会防范后台恶意软件“搭车”。
尽管存在这些担忧,微软在 Recall 的重新设计上仍做对了很多事。Hagenah 表示:“VBS 隔离区非常稳固。认证模型是无状态且不存在竞争条件的(进行了数千次探测,零次绕过)。”但他认为,微软本可以、也应该再进一步,才能实现 Recall 的安全设计目标。他说:“根本问题不在加密、隔离区、认证或 PPL,而在于把解密后的内容发送给一个没有保护的进程去渲染。金库门是钛合金的,旁边那堵墙却是石膏板。”


